READ / 带走
- 上下文、工具和权限是三件分开呈现的事
- 引用具体文件,而不是模糊描述
- 先用沙盒和单次授权验证任务
任务质量取决于三件事:给了哪些上下文、允许使用哪些工具,以及动作是否越过当前权限边界。Astravia 将这三部分分开呈现,便于在效率和风险之间做明确选择。
组成一次模型调用的上下文
你提供
当前任务直接输入目标、约束和验收条件
项目文件
@ 引用或由工具读取源码、配置、文档和数据图片粘贴或添加截图、界面和视觉参考
项目指令项目中的
AGENTS.md,保存长期规则系统接入
技能 / 场景输入
/ 选择可复用方法和工作模式知识库本轮开启知识检索,使用跨项目长期资料
插件 / MCP启用对应能力,接入外部工具和数据
输入区的上下文圆环显示最近一次模型调用的使用量。展开后可以检查基础指令、扩展能力、工具 Schema、历史消息和当前输入分别占用了多少上下文。
引用文件而不是模糊描述
需要 Agent 依据具体材料时,直接引用文件并说明用途:
PLATE 01
带引用的任务阅读 @src/auth/login.ts 和 @test/auth/login.test.ts。
定位无效刷新令牌仍被接受的原因,只修改认证模块,补充回归测试。
完成后运行认证测试并汇报实际结果。外部拖入的图片会作为附件;其他文件通常作为引用。项目内文件引用不会复制一份新的事实源。
工具与执行模式
Astravia 的工具可以读取和编辑文件、执行命令、搜索内容、维护待办,也可以由插件或 MCP 提供额外动作。
DEFAULT
沙盒受限
- 只允许工作区受限访问
- 适合来源不确定的项目、首次试跑
- 不需要访问项目外资源时优先使用
- 平台缺少可用沙盒后端时,界面会说明原因
ELEVATED
完全访问
- 允许访问当前系统中更广的文件和进程
- 适合明确需要跨目录或系统工具的任务
- 应确认提示词、项目和扩展来源可信
- 不要把它当成默认模式
默认执行模式在「设置 → 通用设置」中配置,只影响之后新建且未单独选择模式的会话,不会改变已经打开的会话。
处理权限请求
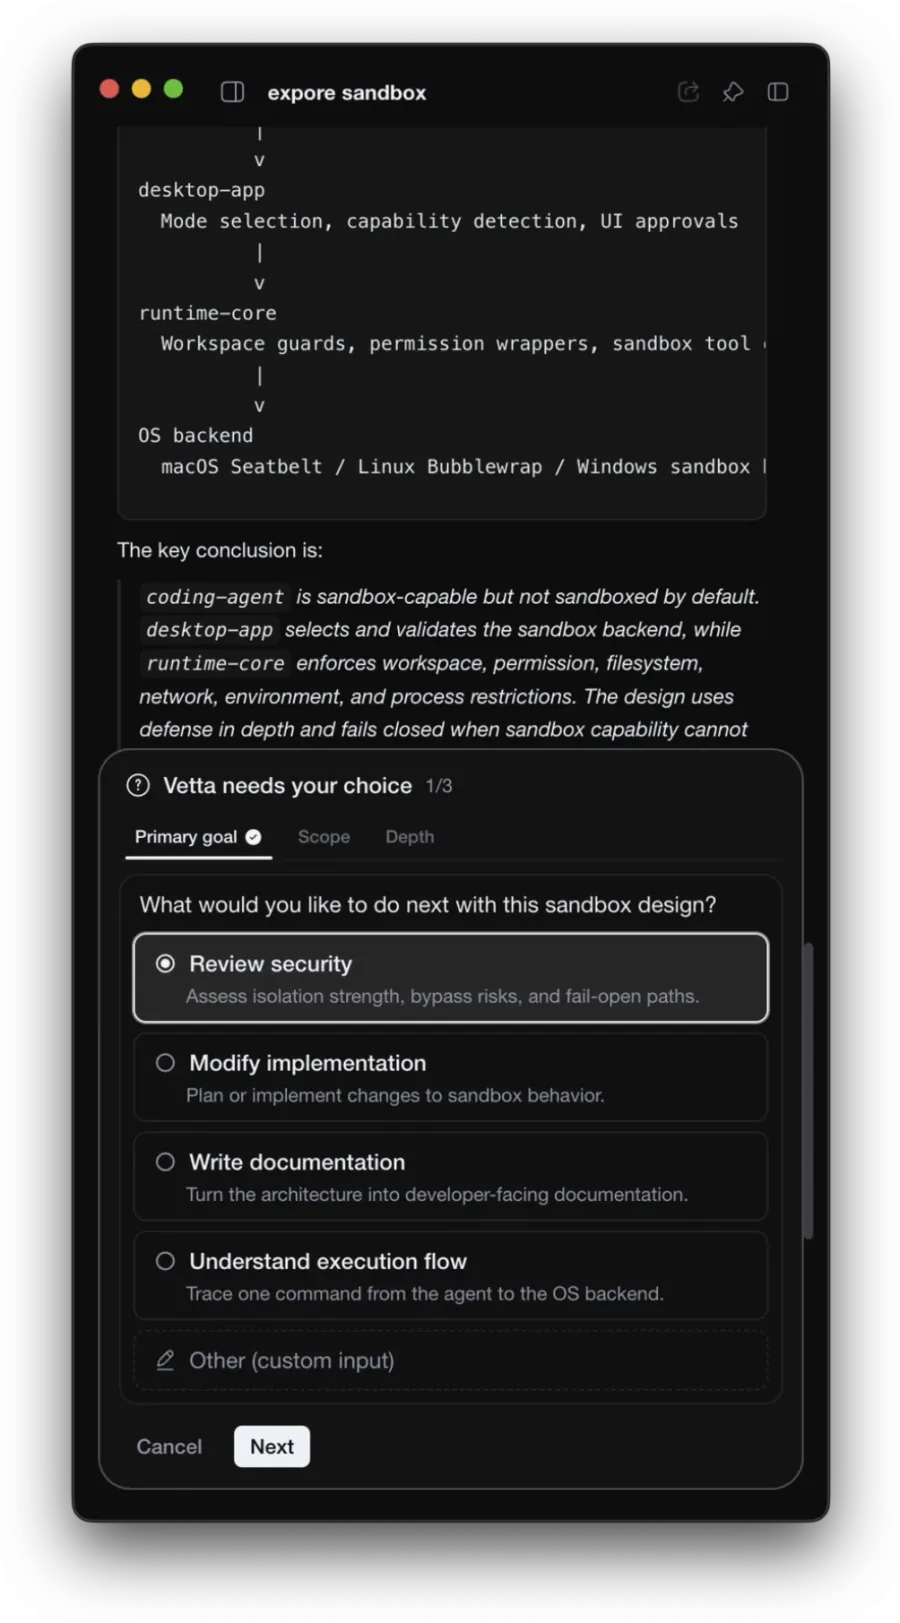
输入区的权限抽屉会列出等待确认的请求:
允许本次
只授权当前请求。
本会话不再询问
当前会话后续同类请求直接允许。
拒绝
不执行该动作,Agent 会收到拒绝结果。
确认前至少检查目标路径、命令、网络目的地和动作是否可撤回。不要因为任务来自可信项目就自动批准所有外部工具调用。
外部能力是新的信任边界
技能会影响任务方法,插件可以扩展宿主界面和 Agent 能力,MCP 可以连接外部进程或服务。安装或启用前检查来源、权限和配置;凭证只填写在专用设置界面,不放进任务、项目文件或问题报告。